
Après le démantèlement par Google d’un réseau de 1,3 million de boîtiers piégés dès l’usine, les gestes simples pour savoir si votre projecteur bon marché mérite votre confiance
Par Paul | Publié le
📽️ Ce qu’il faut retenir
- Google a annoncé le 2 novembre 2026 avoir démantelé le botnet XCPE : plus de 1,3 million de boîtiers Android TV dont le firmware contenait, dès l’usine, une porte dérobée attribuée au fabricant chinois Videostrong, désormais banni de l’écosystème Android certifié.
- XCPE touchait surtout des boîtiers TV, mais la famille BadBox 2.0, à laquelle Google rattache une partie de cet écosystème, vise aussi les projecteurs numériques : le FBI les citait nommément dès juin 2025 parmi les appareils concernés.
- Pour un projecteur Android sans marque, les bons réflexes : vérifier la certification Google TV ou Android TV, se méfier des boutiques d’applis parallèles, isoler l’appareil du réseau en cas de doute et, au besoin, l’utiliser comme simple écran HDMI avec une clé de streaming certifiée.
Les mini-projecteurs Android à quelques dizaines d’euros pullulent sur les places de marché, souvent sous des noms de marque qui changent d’une semaine à l’autre. Sur picoprojecteur.top, nous recommandons depuis longtemps de regarder de près leur système. L’opération que Google vient de mener contre le botnet XCPE rappelle pourquoi : un appareil connecté peut sortir d’usine déjà piégé, sans que son propriétaire n’y soit pour rien.
Ce que Google a démantelé
Selon le Google Threat Intelligence Group, le botnet XCPE réunissait plus de 1,3 million d’appareils, en quasi-totalité des boîtiers Android TV, mais aussi des équipements de télémédecine, des machines de karaoké et des écrans d’affichage dynamique. La porte dérobée était intégrée au firmware et s’exécutait comme une application système. Google estime avec un haut niveau de confiance que son fabricant, Videostrong, un sous-traitant de Shenzhen qui produit des appareils sous son nom et pour d’autres marques, l’a développée volontairement et vendait l’accès à des groupes criminels. Ceux-ci s’en servaient surtout pour de la fraude publicitaire et pour revendre la connexion internet des victimes comme « proxy résidentiel ».
💡 Pour comprendre : botnet et proxy résidentiel
Un botnet est un réseau d’appareils infectés que des pirates pilotent à distance, à l’insu de leurs propriétaires. Dans le cas d’un proxy résidentiel, votre box internet sert de point de passage à du trafic qui n’est pas le vôtre : pour le site visité, la requête semble venir de chez vous. Cela peut servir à de la fraude publicitaire, à du piratage de comptes ou à contourner des protections. Le propriétaire ne voit généralement rien, sinon une connexion parfois plus lente.
La porte dérobée se réinstalle après un redémarrage : sur les boîtiers concernés, son propriétaire ne peut pas la supprimer lui-même.
Google a obtenu par voie judiciaire la saisie des domaines et serveurs qui pilotaient le botnet, ainsi que ceux de plus d’une douzaine d’autres familles de logiciels malveillants, ce qui coupe selon lui l’accès à au moins 10 millions d’appareils compromis supplémentaires. L’entreprise a coopéré avec la police nationale japonaise et plusieurs sociétés de sécurité. Videostrong, ses futures filiales et ses affiliés ne peuvent plus fabriquer ni vendre d’appareils Android certifiés. Google indique aussi avoir revu son processus de contrôle des fabricants et renforcé la vérification du firmware des appareils Android TV certifiés. Pour un usage serein, mieux vaut donc privilégier un vidéoprojecteur sous Google TV d’une marque identifiable plutôt qu’un modèle anonyme.
Pourquoi les projecteurs Android sont concernés
Google ne cite pas de projecteurs parmi les appareils touchés par XCPE. Mais l’entreprise relie une partie de cet écosystème à BadBox 2.0, une opération qu’elle avait déjà attaquée en justice en 2025 et qui concernait plus de 10 millions d’appareils non certifiés. Or, en juin 2025, le FBI listait parmi les cibles de BadBox 2.0 les boîtiers de streaming TV, les cadres photo numériques, les systèmes multimédias de voiture et les projecteurs numériques. Les mini-projecteurs Android bon marché partagent en effet les mêmes plateformes matérielles et les mêmes systèmes génériques que les boîtiers TV sans marque.
💡 Pour comprendre : Android certifié et Android « AOSP »
Android est un système libre : n’importe quel fabricant peut installer sa version de base, dite AOSP, sans rien demander à Google. Un appareil certifié Google TV ou Android TV, lui, a passé les tests de compatibilité et de sécurité de Google et embarque le Google Play Store et Play Protect, l’outil qui analyse les applications. Un projecteur non certifié affiche souvent une interface maison et une boutique d’applications tierce. La certification n’est pas une garantie absolue, puisque des appareils certifiés figuraient aussi dans le botnet XCPE, mais elle réduit nettement le risque.
Le FBI listait plusieurs signaux d’alerte, qui s’appliquent tels quels à un projecteur : des boutiques d’applications inconnues, la demande de désactiver Google Play Protect, des appareils vendus comme « débridés » ou donnant accès à des contenus gratuits, des marques inconnues, l’absence de certification Play Protect, et un trafic internet inexpliqué.
Comment vérifier votre projecteur
Première étape : regardez le système. Un projecteur certifié affiche l’interface Google TV ou Android TV, donne accès au Google Play Store et propose l’Assistant Google. Si vous voyez une interface maison, une boutique d’applications au nom inconnu ou des applications de streaming « gratuites » préinstallées, prudence. Deuxième étape : dans le Play Store, le menu Paramètres puis À propos indique, lorsque la rubrique est présente sur votre appareil, si celui-ci est certifié Play Protect. Troisième étape : comparez la marque à la liste officielle des partenaires Android TV publiée par Google. Si le doute persiste, la solution la plus simple consiste à ne plus connecter le projecteur au Wi-Fi et à lui brancher une clé de streaming 4K d’une grande marque sur son port HDMI. Autre repère simple : les logos officiels Google TV et les touches dédiées de la télécommande (Netflix, YouTube, Prime Video). Sur un appareil certifié, ces applications sont installées et mises à jour par le Play Store, sous la surveillance de Play Protect.
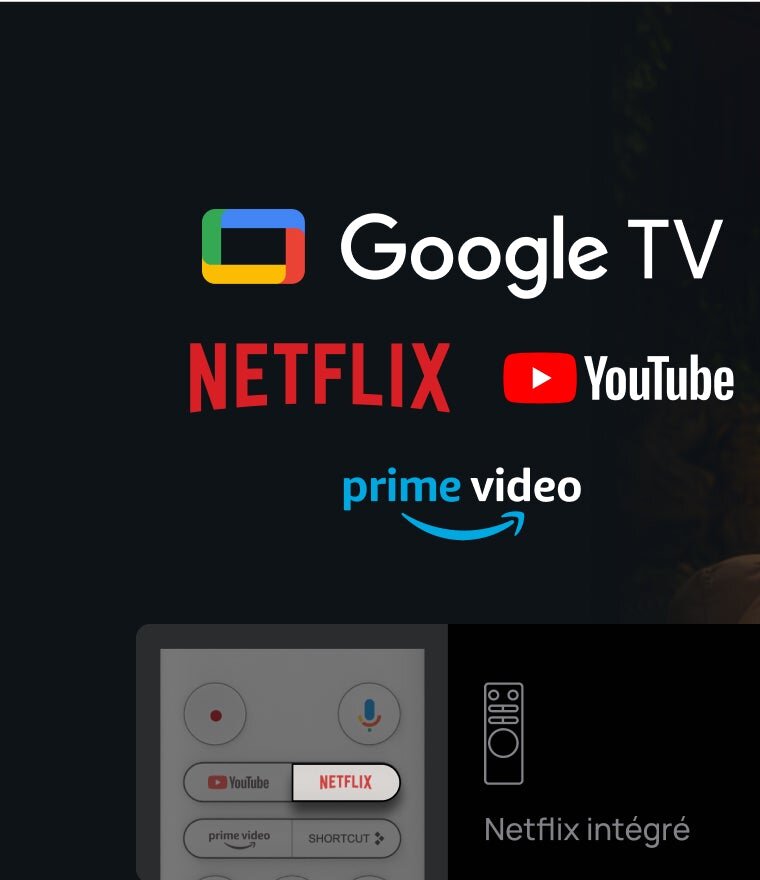
Logos officiels et touches dédiées sur la télécommande : des repères simples d’un projecteur certifié Google TV.
| Indice | Projecteur certifié Google TV ou Android TV | Projecteur Android non certifié |
|---|---|---|
| Boutique d’applications | Google Play Store | Boutique tierce ou fichiers à installer à la main |
| Analyse des applications | Play Protect intégré | Absent, ou désactivation demandée |
| Fabricant | Présent sur la liste des partenaires Android TV | Marque inconnue ou changeante |
| Contrôles de Google | Tests de compatibilité et vérification du firmware renforcée | Aucun |
| Argument de vente suspect | Rare | « Débridé », « chaînes gratuites », « films offerts » |
Nos conseils si vous avez un doute
En cas de doute, débranchez le projecteur du réseau : sans connexion, une porte dérobée ne peut ni recevoir d’ordres ni relayer de trafic.
Coupez le Wi-Fi du projecteur et oubliez le réseau dans ses paramètres. Si vous tenez à le garder connecté, placez-le sur le réseau invité de votre box, séparé de vos ordinateurs et téléphones. N’installez aucune application qui propose de vous payer pour « partager votre connexion inutilisée » : Google cite ce type d’offre parmi les principaux moyens de recrutement des réseaux de proxy. Une réinitialisation d’usine ne suffit pas forcément, puisque sur les boîtiers XCPE la porte dérobée faisait partie du firmware et revenait après redémarrage. Pour vos prochains achats, privilégiez les marques identifiables qui publient des mises à jour, et un système Google TV ou Android TV certifié : on en trouve désormais sur des picoprojecteurs à prix raisonnable.
Mon avis
Ce démantèlement est une bonne nouvelle, mais il ne règle pas le fond du problème. La porte dérobée reste dans le firmware des boîtiers concernés, et rien n’empêche un autre sous-traitant de reprendre la même recette demain. Le vrai rempart reste l’acheteur, qui doit apprendre à se méfier d’un projecteur « 4K Android » à 50 € vendu sous une marque introuvable.
Je ne dis pas que tous les projecteurs Android sans marque sont piégés. Aucune liste officielle ne cite à ce jour un modèle de projecteur précis dans le botnet XCPE. Mais quand un appareil connecté coûte moins cher que ses composants, il faut se demander qui paie la différence.
Si votre mini-projecteur actuel vous donne satisfaction, inutile de le jeter : coupez-lui le Wi-Fi et confiez le streaming à une clé certifiée, c’est une dépense modeste pour dormir tranquille. Et si vous voulez faire vérifier un modèle avant de l’acheter, sinon je suis là pour vous répondre en commentaire.
La liste à jour des fabricants certifiés est consultable sur le site officiel d’Android.

Qu’est-ce que le botnet XCPE démantelé par Google ?
C’est un réseau de plus de 1,3 million d’appareils, surtout des boîtiers Android TV, dont le firmware contenait une porte dérobée installée dès l’usine. Google attribue ce code au fabricant chinois Videostrong, qui vendait l’accès à des groupes criminels. Ces derniers l’utilisaient pour de la fraude publicitaire et pour revendre la connexion des victimes. Google a saisi les serveurs de contrôle fin octobre 2026.
Les projecteurs sont-ils concernés par BadBox ?
Google ne cite pas de projecteurs parmi les appareils du botnet XCPE. En revanche, le FBI comptait dès juin 2025 les projecteurs numériques parmi les cibles de BadBox 2.0, au même titre que les boîtiers de streaming. Les mini-projecteurs Android sans marque partagent souvent les mêmes plateformes que ces boîtiers.
Comment savoir si mon projecteur est certifié Google TV ou Android TV ?
Un projecteur certifié affiche l’interface Google TV ou Android TV, donne accès au Google Play Store et intègre Play Protect. Dans le Play Store, le menu Paramètres puis À propos indique la certification Play Protect lorsque cette rubrique est disponible. Vous pouvez aussi vérifier la marque sur la liste officielle des partenaires Android TV publiée par Google.
Une réinitialisation d’usine supprime-t-elle la porte dérobée ?
Pas forcément. Sur les boîtiers du botnet XCPE, la porte dérobée faisait partie du firmware et se réinstallait après un redémarrage, si bien que les propriétaires ne pouvaient pas la retirer eux-mêmes. Seule une mise à jour du fabricant, une protection de la plateforme ou le remplacement de l’appareil règle le problème.
Que faire si je doute de mon mini-projecteur ?
Coupez son Wi-Fi et oubliez le réseau dans ses paramètres, ou placez-le sur le réseau invité de votre box. Pour regarder vos services de streaming, branchez une clé de streaming certifiée sur son port HDMI. Le projecteur sert alors de simple écran et ne communique plus avec internet.
Quels signes doivent alerter avant d’acheter un projecteur Android ?
Une marque inconnue ou qui change souvent de nom, une boutique d’applications tierce, la promesse de chaînes ou de films gratuits, un appareil présenté comme « débridé » et une demande de désactiver Play Protect sont autant de signaux d’alerte. Un prix anormalement bas pour un appareil connecté doit aussi faire réfléchir.